IllusionID: ein Login-Provider ohne Keycloak-Gebirge
Ein Go-Programm, eine SQLite-Datei: IllusionID meldet Nutzer per OpenID Connect und Forward-Auth an deinen Apps an – mit Mandanten, Passkeys, Vorlagen für viele Apps und Werkzeugen, mit denen sich SSO endlich vernünftig testen lässt.

Als die IllusionForge-Apps SSO bekommen haben, stand ich vor einem ganz praktischen Problem: Womit teste ich das? Ein Google-Projekt mit OAuth-Zustimmungsseite für jede Testinstanz? Ein Entra-Tenant? Oder Keycloak, das für einen Testlogin einen Java-Server, eine Datenbank und einen Nachmittag in Konfigurationsmenüs verlangt? Nichts davon wollte ich. Herausgekommen ist ein eigenes Produkt: IllusionID, ein schlanker, selbst gehosteter Login-Provider. Gebaut als Werkzeug zum Testen, aber von Anfang an für den echten Betrieb.
Was IllusionID ist
IllusionID ist ein OpenID-Connect-Provider: Apps schicken ihre Nutzer zur Anmeldung zu IllusionID und bekommen danach ein Token zurück, in dem steht, wer sich angemeldet hat und welche Rollen er hat. Das ist dasselbe, was Keycloak, Authentik oder Okta machen, nur ohne deren Gewicht. IllusionID ist ein einziges Go-Programm mit einer SQLite-Datei. Es gibt keinen Datenbankcontainer, keine Konfigurationsdateien und kein Java. Das Programm starten, den Einrichtungscode aus dem Log im Browser eingeben, den ersten Admin samt Authenticator-App anlegen, fertig.
Im Betrieb bleibt es bei unter 100 MB Arbeitsspeicher, und Token-Antworten kommen im Median nach rund 5 Millisekunden.
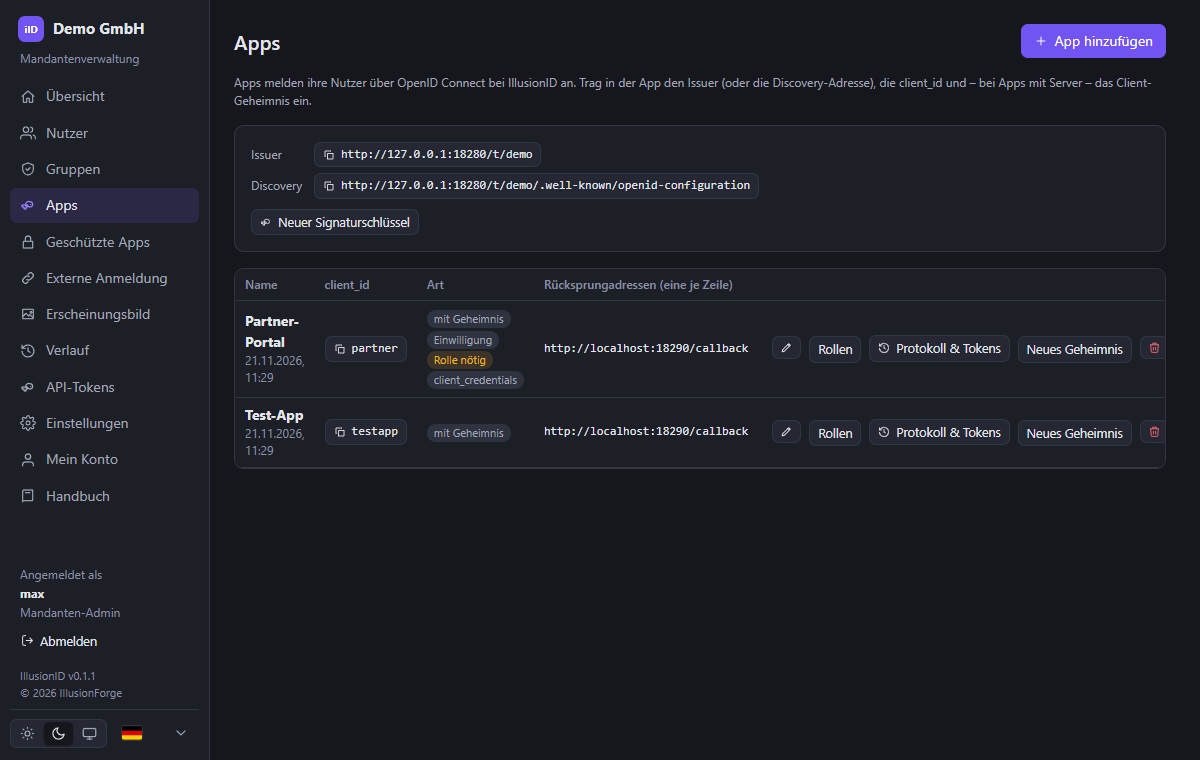 Issuer, Client-ID, Secret – mehr braucht eine App nicht.
Apps anbinden
Jede App bekommt eine Client-ID, Rücksprungadressen und bei Bedarf ein Secret. Unterstützt werden Code-Flow mit PKCE, Refresh-Tokens, Client Credentials für Dienste, eine Einwilligungsseite und Rollen je App: Im Token einer App stehen nur ihre eigenen Rollen, nicht die der anderen. Auf Wunsch dürfen sich nur Nutzer mit einer Rolle dieser App anmelden.
Damit ich mich auf das Protokoll verlassen kann, steckt im Kern die OpenID-zertifizierte Bibliothek von Zitadel. Geprüft habe ich das Ganze mit der offiziellen OpenID Conformance Suite: Alle Pflichtprüfungen des Basic-Profils sind bestanden. Zertifiziert ist IllusionID damit nicht, dafür müsste man die Ergebnisse bei der OpenID Foundation einreichen – aber es verhält sich so, wie der Standard es verlangt.
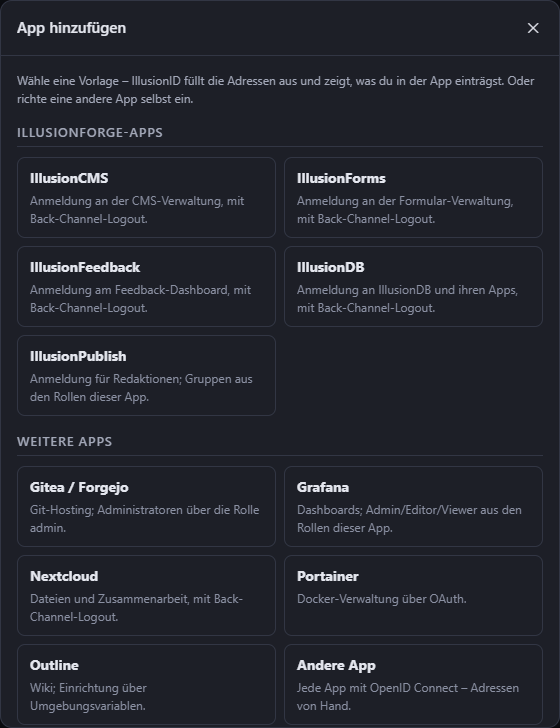 Vorlagen füllen die Adressen aus und sagen dann, was in der App einzutragen ist.
Was mich bei anderen Providern immer genervt hat: Man legt den Client an und rätselt dann, welcher Wert in welches Feld der App gehört. IllusionID hat dafür Vorlagen. Für IllusionCMS, Forms, Feedback, IllusionDB und Publish genauso wie für Gitea und Forgejo, Grafana, Nextcloud, Portainer und Outline. Du gibst die Adresse der App ein, IllusionID trägt Rücksprung- und Abmeldeadressen ein und zeigt danach eine Anleitung mit den Feldnamen, die du in der App siehst, samt Werten zum Kopieren. CMS, Gitea und Grafana habe ich in einem Docker-Labor echt durchgespielt, IllusionFeedback komplett bis zum Back-Channel-Logout.
Auch für Apps ohne eigene Anmeldung
Nicht alles kann OpenID Connect. Eine kleine Wiki, ein Monitoring-Dashboard, eine Admin-Oberfläche, die eigentlich nie ins Internet sollte: Für solche Fälle gibt es Forward-Auth. Der Reverse Proxy – Traefik, Caddy oder nginx – fragt vor jeder Anfrage bei IllusionID, ob die Person hinein darf. Freigegeben wird je Anwendung für alle Nutzer oder für bestimmte Gruppen. Eine Anmeldung gilt für alle Anwendungen unter derselben Domain, und die Konfiguration für den Proxy kopierst du direkt aus der Verwaltung. Wer Coolify nutzt, hat Traefik schon und braucht nur ein paar Labels.
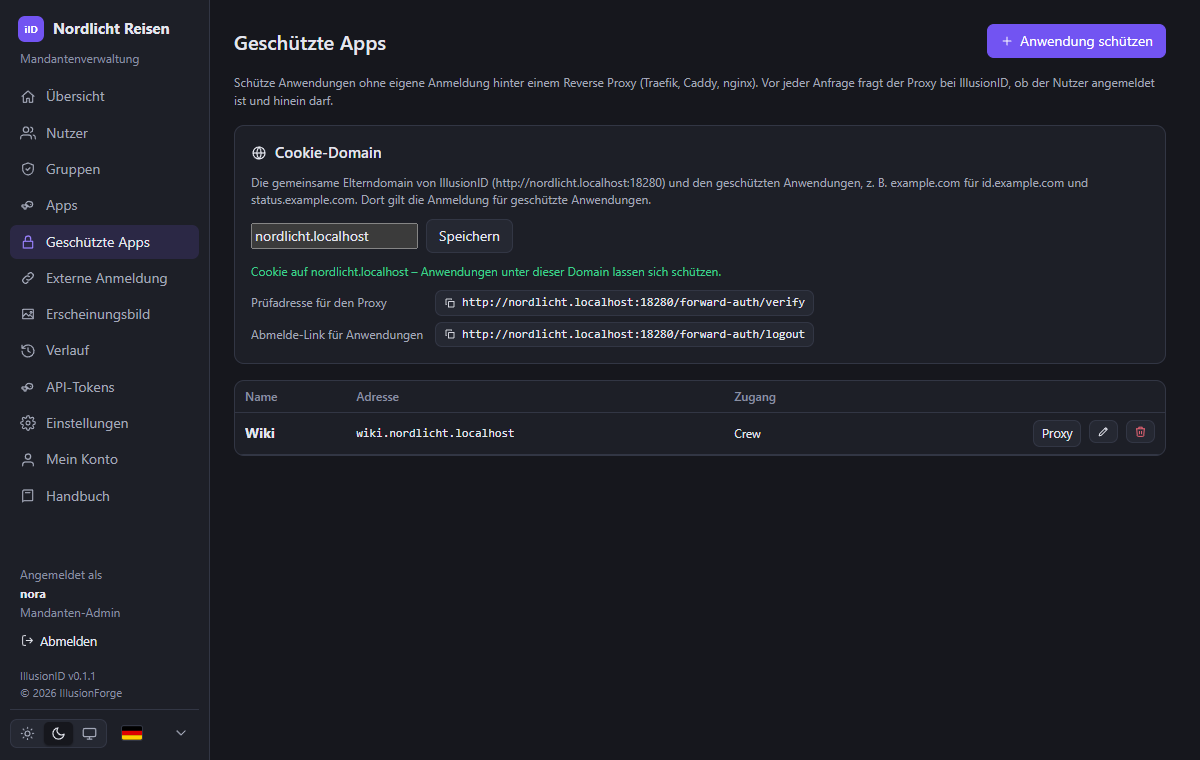 Ein Wiki ohne eigene Anmeldung, geschützt für die Gruppe „Crew“.
Mandanten
Von Anfang an war klar, dass IllusionID nicht nur meine eigenen Apps bedienen soll, sondern auch Agenturen mit mehreren Kunden. Deshalb gibt es Mandanten: Jeder hat eigene Nutzer, Gruppen, Apps, Admins, Signaturschlüssel, Anmeldeseite und Einstellungen. Ein Kunde sieht nur seinen Mandanten und weiß nichts von den anderen. Die Trennung steckt im Datenmodell. Jede Abfrage auf Mandantendaten braucht einen Mandanten, und ein eigener Test ruft jede Route mit den Daten eines fremden Mandanten auf und erwartet ein „nicht gefunden“.
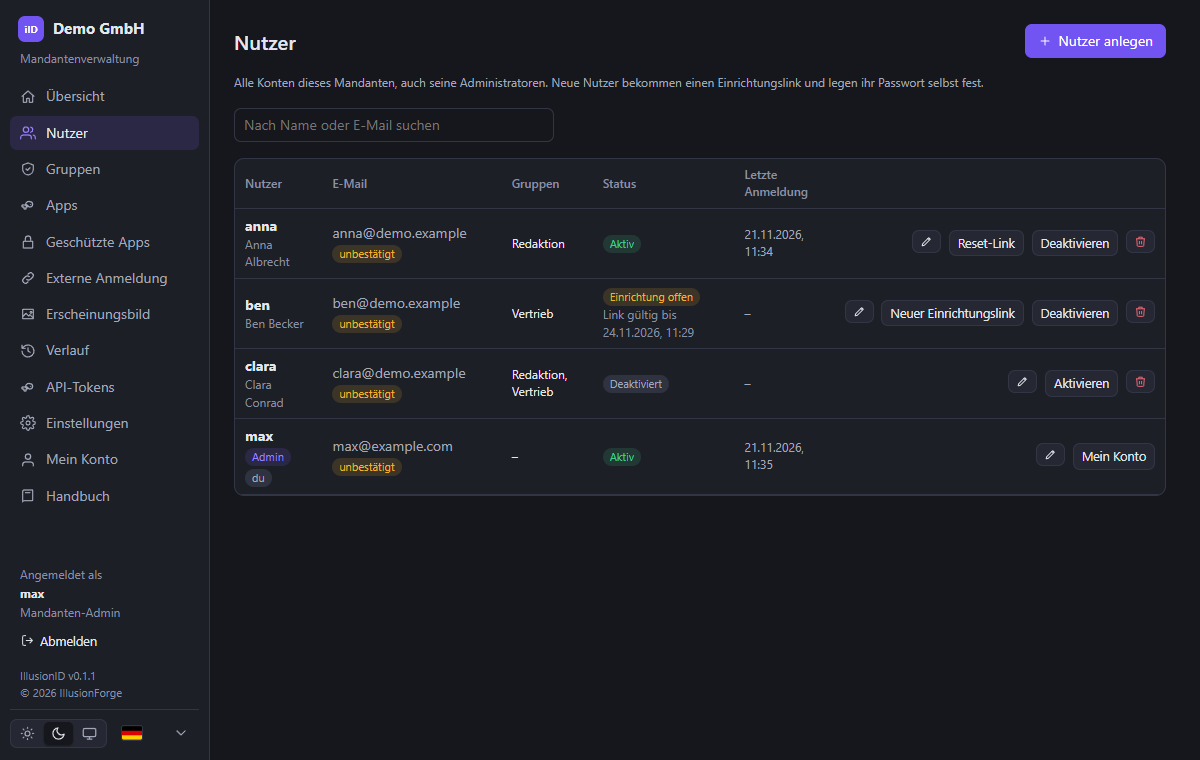 Nutzer bekommen einen Einrichtungslink und wählen ihr Passwort selbst.
Neue Nutzer legt ein Admin an, sie bekommen einen Einrichtungslink und wählen ihr Passwort selbst. Alternativ gibt es Selbstregistrierung, auf Wunsch nur für bestimmte Domains, mit E-Mail-Bestätigung und einem eigenen Bot-Schutz ohne Google-Captcha: eine kleine Rechenaufgabe im Browser, ein Honeypot und ein Rate-Limit.
Die Anmeldeseite gehört dir
Jeder Mandant bekommt sein Erscheinungsbild: Logo, Favicon, Akzentfarbe (IllusionID rechnet passende Varianten für Hell und Dunkel mit ausreichendem Kontrast aus), einen Text auf der Anmeldeseite und Links zu Impressum und Datenschutz. Wer mehr will, bekommt vom Betreiber eigenes CSS freigeschaltet. Und wer seine Kunden nicht auf id.agentur.de/t/kunde schicken will, gibt dem Mandanten eine eigene Domain wie login.kunde.de.
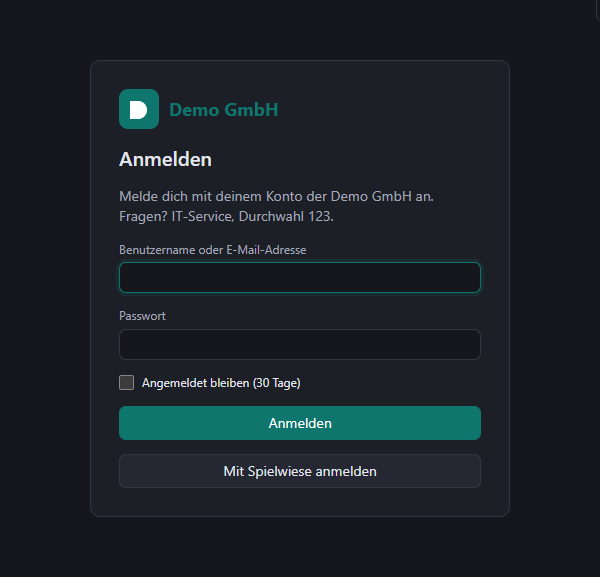 Die Anmeldeseite des Demo-Mandanten – in fünf Sprachen, nach Browser.
Sicherheit
Ein Login-Provider ist der Generalschlüssel für alle angebundenen Apps. Deshalb sind die Voreinstellungen streng:
- Passkeys und Authenticator-Apps. Anmelden geht auch ganz ohne Passwort mit einem Passkey. Je Mandant gilt eine Richtlinie für den zweiten Faktor: freiwillig, Pflicht für Admins oder Pflicht für alle.
- Instanz-Admins immer mit zweitem Faktor, und heikle Aktionen wie das Löschen eines Mandanten fragen ihn erneut ab. Admins der Instanz stehen außerhalb aller Mandanten, ein „master“-Realm wie bei Keycloak gibt es nicht.
- Passwörter mit argon2id, Mindestlänge, Abgleich mit häufigen Passwörtern und Sperren nach Fehlversuchen je Konto und Adresse.
- Back-Channel-Logout: Endet eine Anmeldung bei IllusionID, bekommen alle Apps dieser Anmeldung Bescheid.
- Verlauf für Instanz und Mandanten, ohne Passwörter und Tokens.
Vor dem ersten Release gab es ein eigenes Bug- und Sicherheitsaudit mit 25 Befunden, alle behoben. Und IllusionID hat bewusst keinen MCP-Server: Ein KI-Assistent mit Zugriff auf den Generalschlüssel ist eine Idee, die ich gar nicht erst haben will.
Anmelden über Google, Microsoft oder eine andere IllusionID
Umgekehrt kann IllusionID selbst Anmeldungen an andere Anbieter weiterreichen. Je Mandant lassen sich Google Workspace, Microsoft Entra ID, eine andere IllusionID oder jeder OIDC-Anbieter einrichten. Erlaubte Domains halten fremde Konten draußen, vorhandene Konten werden erst nach einer Anmeldung mit Passwort oder Passkey verknüpft, und der zweite Faktor gilt weiter. Das nutzt dasselbe Modul wie die Apps, Verbesserungen kommen also überall an.
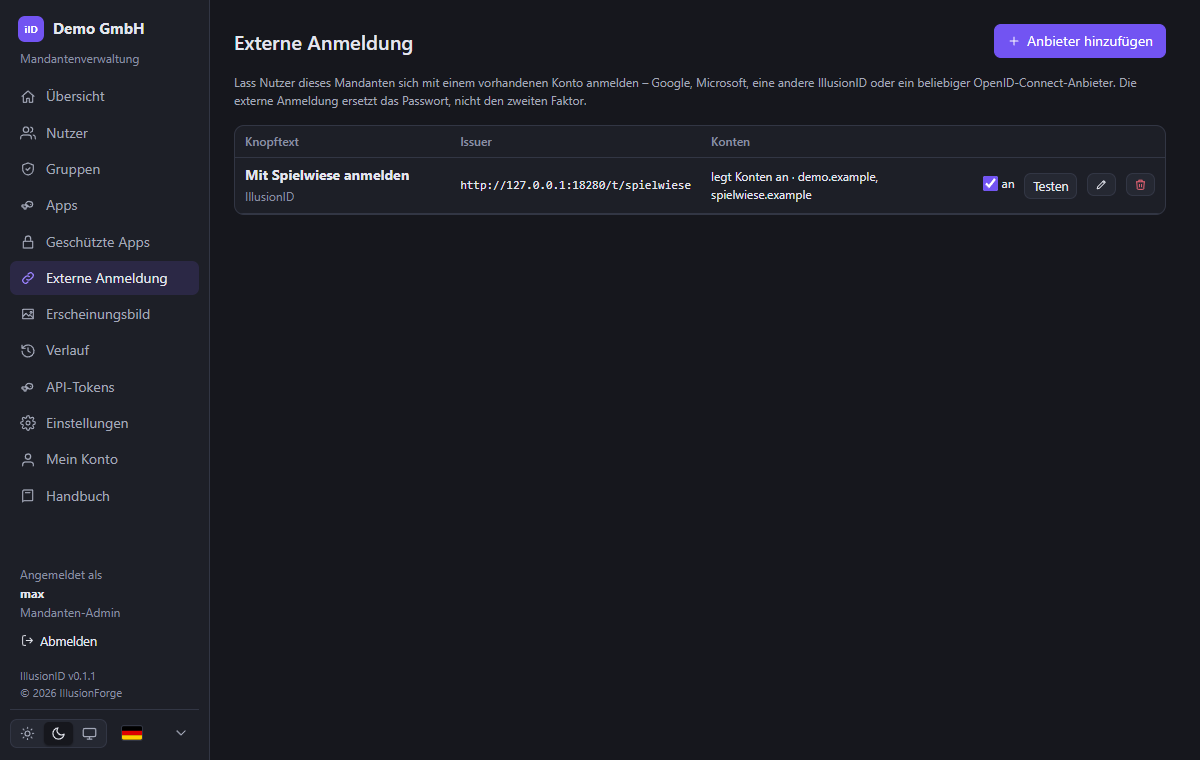 Der Demo-Mandant meldet sich über den Testmandanten an – praktisch zum Ausprobieren.
Werkzeuge zum Testen
Und dann der Teil, für den IllusionID ursprünglich entstanden ist. Wer SSO in die eigene App einbaut, will sehen, was passiert, und vor allem, was schiefgeht.
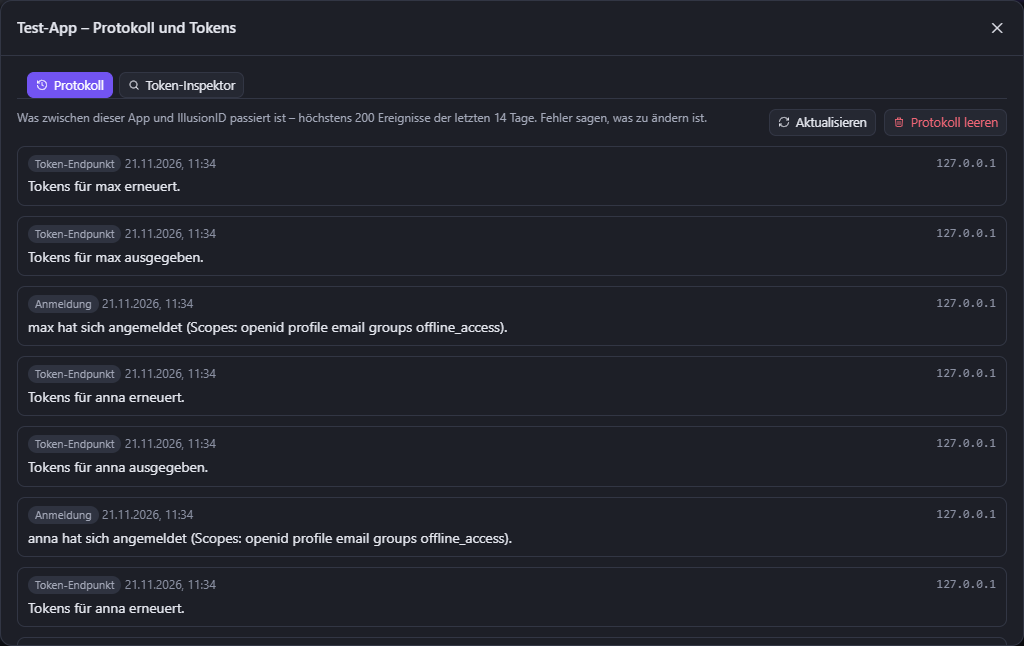 Was zwischen App und IllusionID passiert ist, Schritt für Schritt.
- Protokoll je App: Anmeldungen, Token-Ausgaben und Fehler, mit verständlicher Ursache. Statt „invalid_grant“ steht da, dass der Code schon eingelöst wurde oder die Rücksprungadresse nicht passt.
- Token-Inspektor: zeigt den Inhalt der letzten ID- und Access-Tokens und prüft Signatur, Issuer, Zielgruppe und Ablauf. Eingefügte Tokens prüft er genauso.
- Testmandanten mit Testnutzern ohne Passwort, eigenen Claims wie der Google-Workspace-Domain und erzwungenen Fehlerfällen: abgelaufene Tokens, falsche Signatur, gesperrter Nutzer, verweigerte Einwilligung. Wie reagiert meine App, wenn das Token abgelaufen ist? Einmal anklicken, anmelden, nachsehen.
Testmandanten sind beim Anlegen markiert und lassen sich nie umschalten. So landet kein Test-Komfort versehentlich in einem echten Mandanten.
Betrieb
Für den Alltag hat IllusionID eine automatische, verschlüsselte Sicherung nach Zeitplan, lokal und auf Wunsch zusätzlich nach S3. Wiederhergestellt wird mit einem Befehl. Mandanten oder ganze Instanzen ziehen als passwortgeschütztes Paket um. Die Verwaltung lässt sich im Internet ganz abschalten und dann von einer lokalen IllusionID aus fernbedienen. Alles, was die Verwaltung kann, gibt es auch per REST-API mit Tokens je Mandant. Oberfläche, Anmeldeseiten, E-Mails und Handbuch gibt es in fünf Sprachen.
Bewusst weggelassen habe ich, was Keycloak schwer macht: SAML (vorerst), LDAP-Anbindung, verschachtelte Gruppen, zusammengesetzte Rollen, Skript-Mapper und Datenbank-Cluster. Wer das braucht, ist bei Keycloak richtig. Wer einfach nur eine Anmeldung für seine Apps will, hoffentlich hier.
Ausprobieren
IllusionID ist frei und steht in Version 0.1.1 bereit: als Programm für Linux, Windows und macOS und als Paket für Docker Compose und Coolify. Alles Weitere steht auf der neuen Website id.illusionforge.de, die Downloads unter Download und unter Projekte.