IllusionID
Schlanker Login-Provider als Keycloak-Alternative: OpenID Connect und Forward-Auth, Mandanten, Passkeys und 2FA, externe Anmeldung über Google oder Microsoft und Werkzeuge zum Testen von SSO. Frei und selbst gehostet.

IllusionID ist ein schlanker, selbst gehosteter Login-Provider – die Keycloak-Alternative für alle, die Anmeldung für ihre Apps brauchen, aber keine Lust auf Konfigurationsgebirge, Java und Datenbank-Container haben. Entstanden, um SSO in den eigenen Produkten testen zu können, ohne erst einen Google-Login einzurichten – und von Anfang an produktivtauglich gebaut.
Was es kann
Anmeldung für Apps
- OpenID Connect mit Code-Flow und PKCE, Refresh-Tokens, Client Credentials, Einwilligung und Rollen je App – geprüft mit der OpenID Conformance Suite (alle Pflichtprüfungen des Basic-Profils bestanden).
- Vorlagen für IllusionCMS, Forms, Feedback, IllusionDB, Publish, Gitea, Grafana, Nextcloud, Portainer und Outline: Adressen werden ausgefüllt, danach steht da, was in der App einzutragen ist.
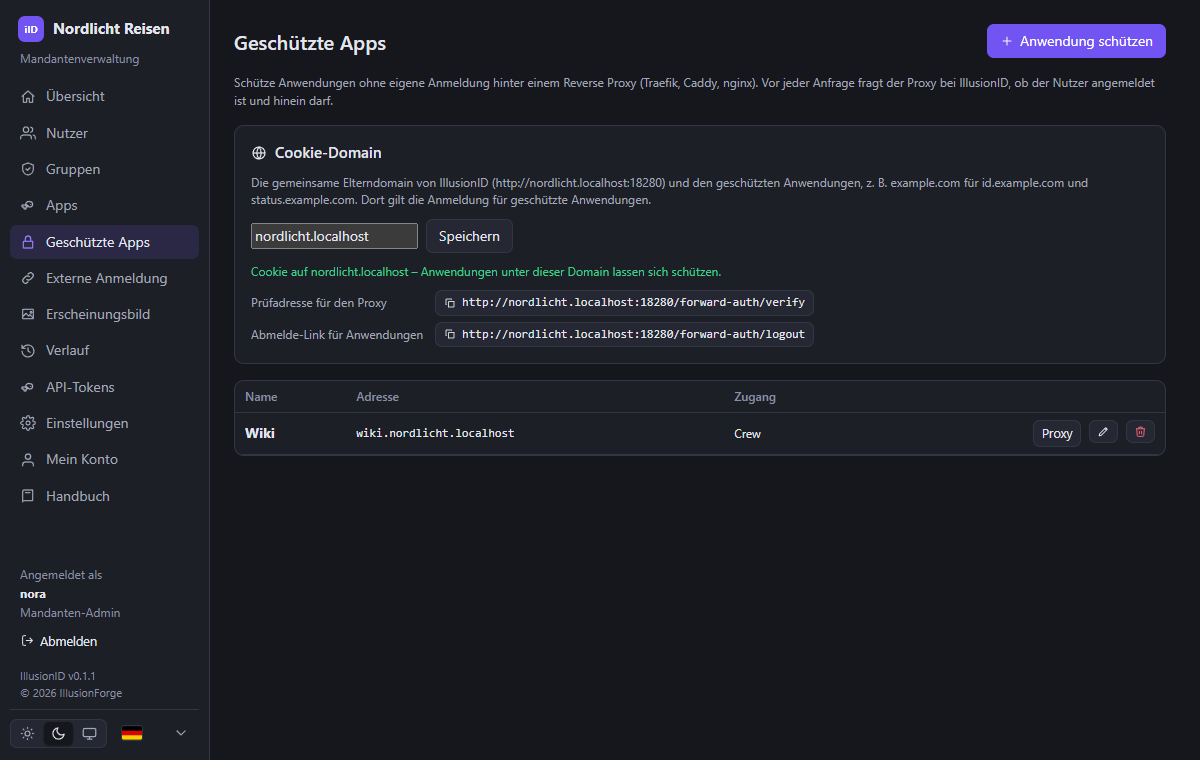
- Forward-Auth für Traefik, Caddy und nginx schützt auch Anwendungen ohne eigene Anmeldung.
- Back-Channel-Logout: Abmelden bei IllusionID beendet die Sitzungen in den Apps.
Mandanten und Nutzer
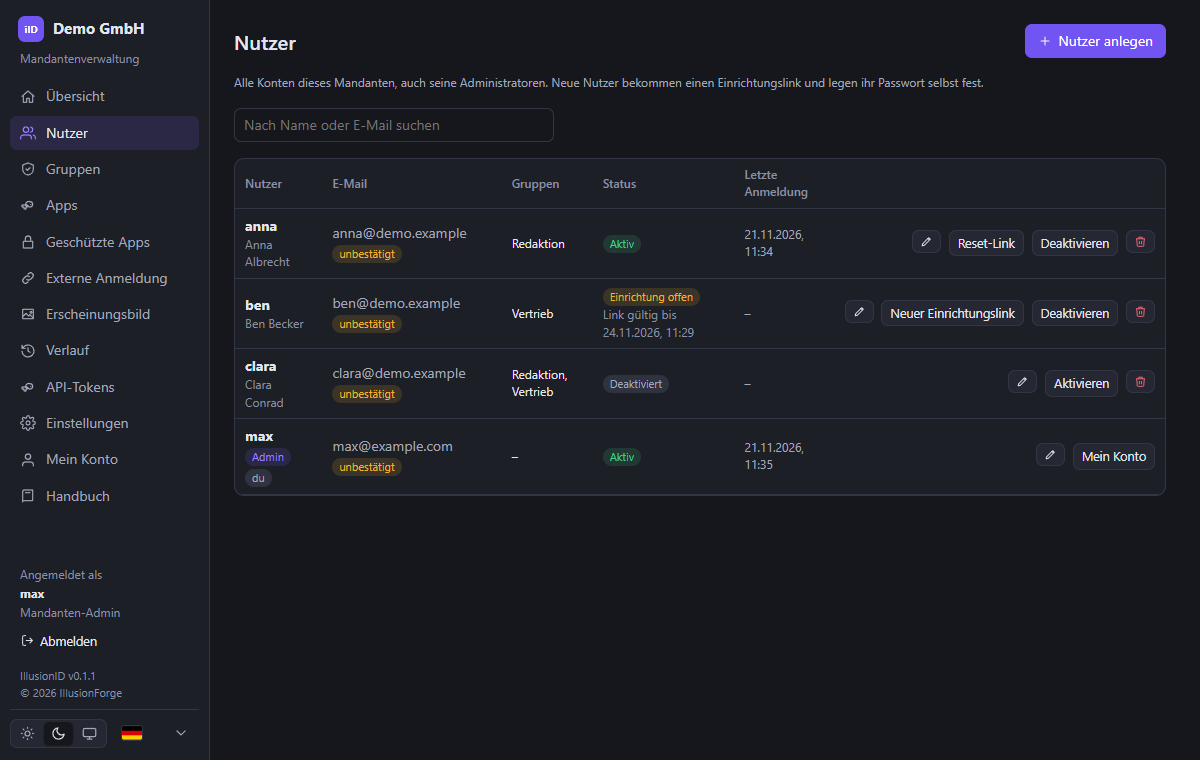
- Mandanten mit eigenen Nutzern, Gruppen, Apps, Admins, Anmeldeseite, Erscheinungsbild und auf Wunsch eigener Domain – strikt getrennt bis ins Datenmodell.
- Einrichtungslinks statt gesetzter Passwörter, Selbstregistrierung mit Domain-Sperre und eigenem Bot-Schutz, Passwort vergessen per SMTP.
- Passkeys und TOTP, 2FA-Richtlinie je Mandant; Instanz-Admins immer mit zweitem Faktor.
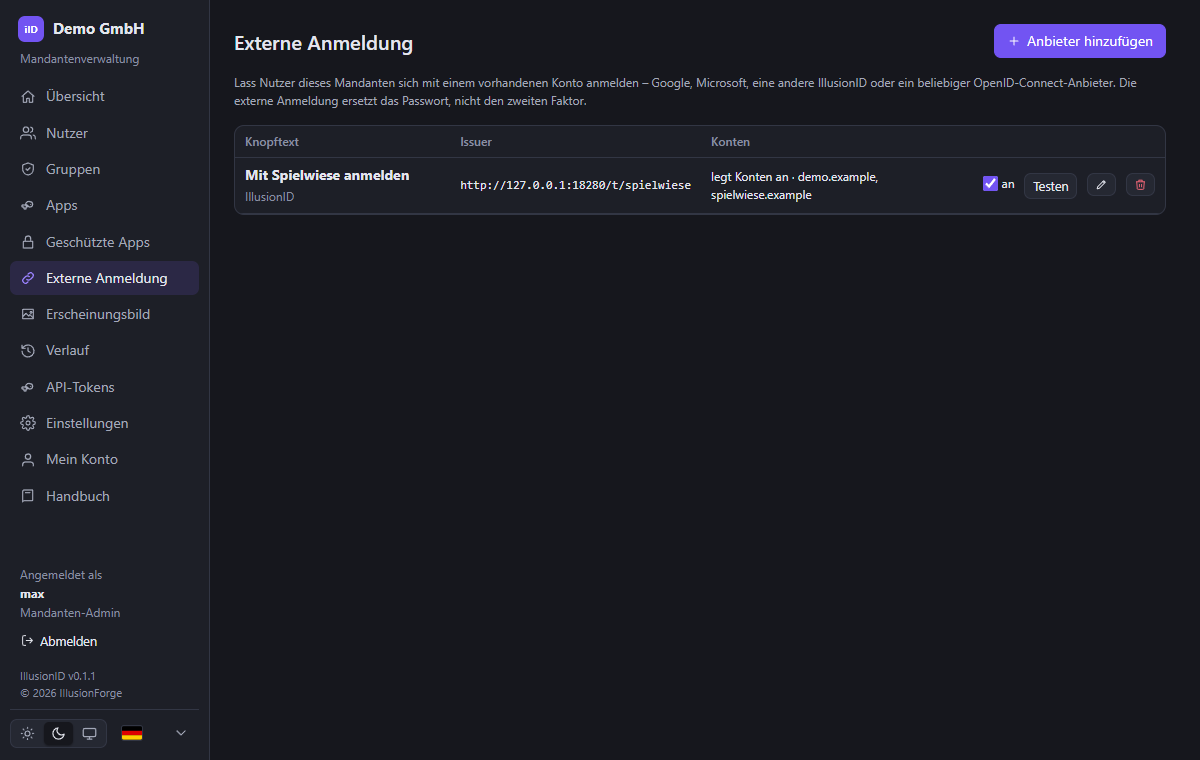
- Externe Anmeldung über Google Workspace, Microsoft Entra ID, eine andere IllusionID oder jeden OIDC-Anbieter – mit erlaubten Domains.
Testen
- Protokoll je App und Token-Inspektor zeigen, was zwischen App und IllusionID passiert – Fehler mit klarer Ursache.
- Testmandanten mit Testnutzern ohne Passwort, eigenen Claims und erzwungenen Fehlerfällen.
Unter der Haube
Ein einziges Go-Programm mit SQLite (OIDC über zitadel/oidc, Passkeys über go-webauthn) und eingebauter Verwaltung aus dem IllusionUI-Designsystem. Verlauf, API-Tokens je Mandant, automatische verschlüsselte Sicherung lokal und in S3, Umzug von Mandanten als Paket, abschaltbare Verwaltung mit Fernverwaltung, Oberfläche, Anmeldeseiten und Handbuch in fünf Sprachen. Im Leerlauf unter 100 MB Arbeitsspeicher. Binaries für Linux, Windows und macOS sowie ein Paket für Docker Compose und Coolify.
IllusionID auf id.illusionforge.de
Funktionen, Handbuch, Download der aktuellen Version und Kontakt – alles auf der Projektwebsite.
Screenshots