Ein Login für die ganze Familie: SSO in allen Apps
IllusionCMS, Forms, Feedback, IllusionDB und Publish melden ihre Nutzer jetzt über Google, Microsoft Entra ID, IllusionID oder jeden OpenID-Connect-Anbieter an – mit erlaubten Domains, sicherem Verknüpfen und Abmelden, das wirklich abmeldet.

Wer in einer Firma mit Google Workspace oder Microsoft 365 arbeitet, kennt den Knopf: Mit Google anmelden, ein Klick, drin. Kein weiteres Passwort, und wer die Firma verlässt, verliert mit dem Firmenkonto auch den Zugang zu allen Werkzeugen. Genau das können jetzt alle IllusionForge-Apps: IllusionCMS, IllusionForms, IllusionFeedback, IllusionDB und IllusionPublish melden ihre Nutzer per Single Sign-on an.
Welche Anbieter
Alles, was OpenID Connect spricht – also der Standard, auf dem auch „Mit Google anmelden“ beruht. In den Einstellungen gibt es Vorlagen für Google, Microsoft Entra ID und IllusionID, dazu Anderer Anbieter (OIDC) für Keycloak, Authentik, Zitadel, Okta und Co. Eingetragen werden Issuer, Client-ID und Client-Secret, die Rückleitungs-Adresse für den Anbieter steht zum Kopieren daneben. Verbindung testen prüft vor dem Speichern, ob der Anbieter erreichbar ist und was er kann.
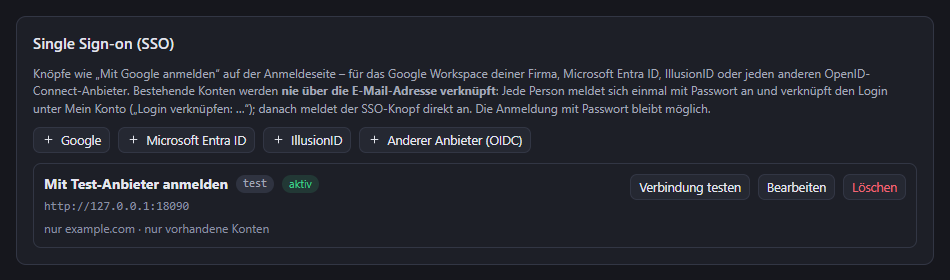 Mehrere Anbieter nebeneinander sind kein Problem, jeder mit eigenen Regeln.
Wer seine Instanzen per Konfiguration ausrollt, gibt die Anbieter im CMS stattdessen über eine Umgebungsvariable vor. Im Admin sind sie dann sichtbar, aber gesperrt.
Nur die eigene Firma
Der wichtigste Schalter heißt erlaubte Domains. Ein Google-Login allein sagt nur, dass jemand irgendein Google-Konto hat. Mit firma.de als erlaubter Domain kommen nur Adressen der Firma herein, bei Google zusätzlich über die Workspace-Kennung geprüft. Die E-Mail-Adresse muss beim Anbieter bestätigt sein.
Je Anbieter lässt sich einstellen, ob nur vorhandene Konten hereindürfen oder ob die App Konten bei der ersten Anmeldung automatisch anlegt. Das Anlegen gibt es nur zusammen mit erlaubten Domains, sonst könnte sich jeder mit einem Gmail-Konto ein Konto verschaffen. Neue Konten bekommen in jeder App eine zurückhaltende Rolle: In IllusionFeedback sind sie Mitglied ohne Gruppe, in IllusionDB App-Nutzer, die nur ihre Apps sehen und keine Tabellen.
Verknüpfen statt raten
Spannend ist die Frage, wie ein bestehendes Konto zu seinem Login beim Anbieter kommt. Naheliegend wäre: gleiche E-Mail-Adresse, gleiche Person. Genau das ist aber gefährlich. Wer beim Anbieter eine Adresse eintragen kann, die zufällig zu einem Admin-Konto passt, wäre sonst Admin.
Deshalb verknüpfen die Apps Konten mit Admin-Rechten nie über die E-Mail-Adresse – im CMS und in Forms, wo jedes Konto ein Admin ist, also überhaupt keins. Stattdessen meldet man sich einmal mit Passwort an und wählt unter Mein Konto „Login verknüpfen: …“. Danach hängt das Konto fest an Anbieter, Issuer und der Kennung beim Anbieter und nicht mehr an der Adresse.
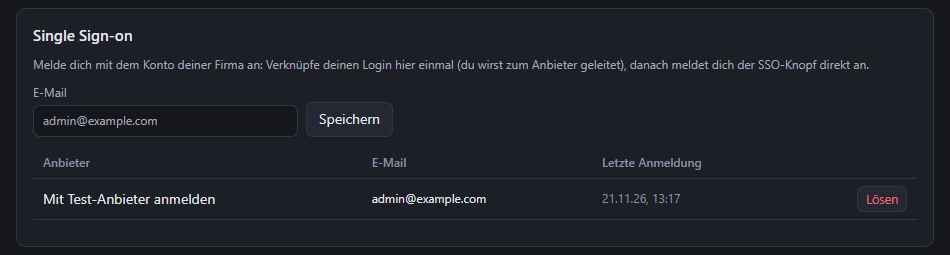 Verknüpfte Logins stehen im Konto und lassen sich dort wieder lösen.
Je Konto lässt sich außerdem nur SSO einstellen, dann gibt es für dieses Konto keine Passwort-Anmeldung mehr. Ein Konto mit Passwort bleibt aber immer übrig. Fällt der Anbieter aus, kommt so noch jemand hinein.
Abmelden heißt abmelden
Ein Login bei einem Anbieter ist nur so gut wie sein Ende. Sperrt die IT ein Konto, soll der Zugang zu den Werkzeugen sofort weg sein und nicht erst, wenn das Cookie abläuft. Die Apps sichern das auf drei Wegen:
- Back-Channel-Logout: Unterstützt der Anbieter das, meldet er das Ende einer Anmeldung direkt an die App, und die Sitzung endet sofort.
- Nachprüfen: Etwa stündlich fragt die App mit dem Refresh-Token beim Anbieter nach, ob das Konto noch gilt. Ist der Anbieter gerade nicht erreichbar, läuft die Sitzung weiter. Gelingt die Prüfung aber 24 Stunden lang nicht, endet sie.
- Abmelden beim Anbieter: Auf Wunsch je Anbieter meldet „Abmelden“ in der App auch beim Anbieter ab.
API-Tokens sind davon bewusst nicht betroffen. In IllusionDB laufen zum Beispiel Integrationen über Tokens, und die sollen nicht stehen bleiben, nur weil sich jemand abmeldet.
Ein Modul für alle
Gebaut habe ich das zuerst für IllusionCMS und dann als eigenes Go-Modul herausgelöst, wie schon die Flow-Engine und die MCP-Grundlage. Das Modul übernimmt den Protokollteil: Anmeldung per Code-Flow mit PKCE, Prüfung von ID-Token, E-Mail und Domains, die Nachprüfung per Refresh-Token, Back-Channel-Logout und Abmelden beim Anbieter. Konten, Sitzungen und Oberfläche bleiben in der jeweiligen App. Dazu gehört ein Test-Anbieter, mit dem sich jede App ohne echten Google-Login durchspielen lässt.
Am 21. November habe ich das Modul und alle Apps einem eigenen Sicherheitsaudit unterzogen. Kritische Befunde gab es keine, umgesetzt habe ich trotzdem alles, was sich härten ließ: Verknüpfen nur noch aus dem eigenen Konto heraus und mit CSRF-Schutz, Verknüpfungen je Issuer (wechselt der Issuer eines Anbieters, entfallen sie), ein Limit für Back-Channel-Aufrufe je IP, verschlüsselt gespeicherte Secrets und Refresh-Tokens, und Fehlermeldungen des Anbieters erscheinen nur noch als Code. Weil alle Apps dasselbe Modul nutzen, kamen die Verbesserungen überall gleichzeitig an.
Und IllusionPublish?
Publish hatte schon vorher eine eigene OIDC-Anmeldung, mit Regeln für Redaktionen: ein Anbieter, kurze Sitzungen, Gruppen aus dem Anbieter. Daran ändert sich nichts. Publish ist nur technisch auf das gemeinsame Modul umgestellt und bekommt dadurch Back-Channel-Logout, die Google-Domainprüfung und das Abmelden beim Anbieter dazu. Mit IllusionID kommen die Redaktionsgruppen aus den Rollen der App.
Testen mit IllusionID
Ein SSO-Feature zu testen, ohne jedes Mal ein Google-Projekt einzurichten, war übrigens der Anlass für ein ganz neues Produkt: IllusionID, ein schlanker Login-Provider, der jetzt Vorlagen für alle IllusionForge-Apps mitbringt. Den stelle ich im nächsten Beitrag vor.
Versionen
SSO steckt in IllusionCMS 0.11.1, IllusionForms 0.6.1, IllusionFeedback 0.4.2, IllusionDB 2.1.1 und IllusionPublish 0.6.1, jeweils mit den Härtungen aus dem Audit. Wer SSO schon in den Versionen vom 20. November eingerichtet hat, sollte die Update-Hinweise lesen: Konten werden nicht mehr über die E-Mail-Adresse verknüpft, und Anbieter mit automatischer Kontoanlage brauchen erlaubte Domains. Die Downloads stehen unter Projekte, die Einrichtung je Anbieter beschreiben die Handbücher der Apps.